あなたのホームページ、本当に大丈夫ですか?

PHPの重大な脆弱性から考える、ホームページの保守管理の大切さ
ホームページは、一度作ってしまえば、そのままずっと使える。
そう思っていませんか?
実は、ホームページもパソコンやスマートフォンと同じように、定期的なメンテナンスが必要です。
2026年10月21日、ホームページを動かすために広く使われているプログラミング言語「PHP」に、重大な脆弱性があるとして、開発元から緊急のセキュリティ更新が公開されました。
「PHPって何?」
「脆弱性って言われても、よく分からない」
「うちのホームページには関係ないでしょう?」
そんな方も多いと思います。
今回、何が起きたのか、どんな危険があるのか、そしてホームページを安全に使い続けるために何をすればよいのか、お話ししたいと思います。
そもそも「PHPの脆弱性」って何?
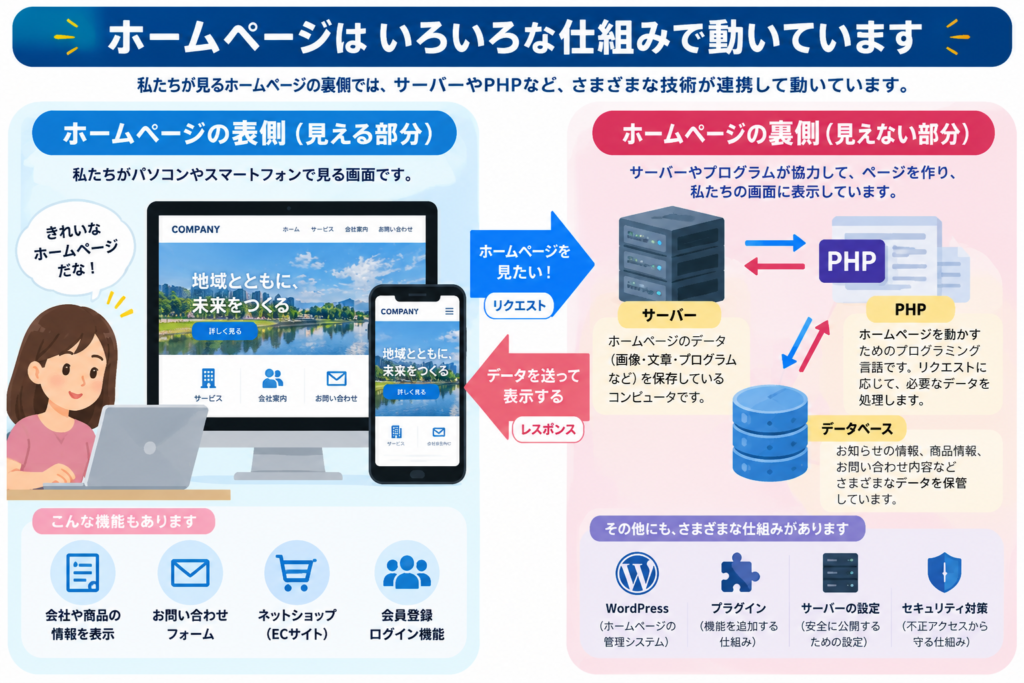
PHPとは、ホームページやWEBシステムを動かすために使われているプログラミング言語(ことば)のひとつです。
例えば、世界中で利用されているホームページ制作・管理システム「WordPress」もPHPを使用しています。
お問い合わせフォームや会員管理、商品情報の表示など、さまざまな機能の裏側で働いています。
そして「脆弱性」とは、簡単に言えば、システムに存在するセキュリティ上の弱点のことです。
建物に例えるなら、鍵が壊れていたり、外部から侵入できる隙間が見つかったりするようなものです。
もちろん、脆弱性が見つかったからといって、すべてのホームページがすぐに攻撃されるわけではありません。
しかし、その弱点を放置することで、不正アクセスなどの被害につながる可能性があります。
特に注意したいのは、
ホームページが普通に表示されていても、安全とは限らない
ということです。
2026年10月、PHPに重大な脆弱性が発見されました
今回の問題について、もう少し具体的に説明します。
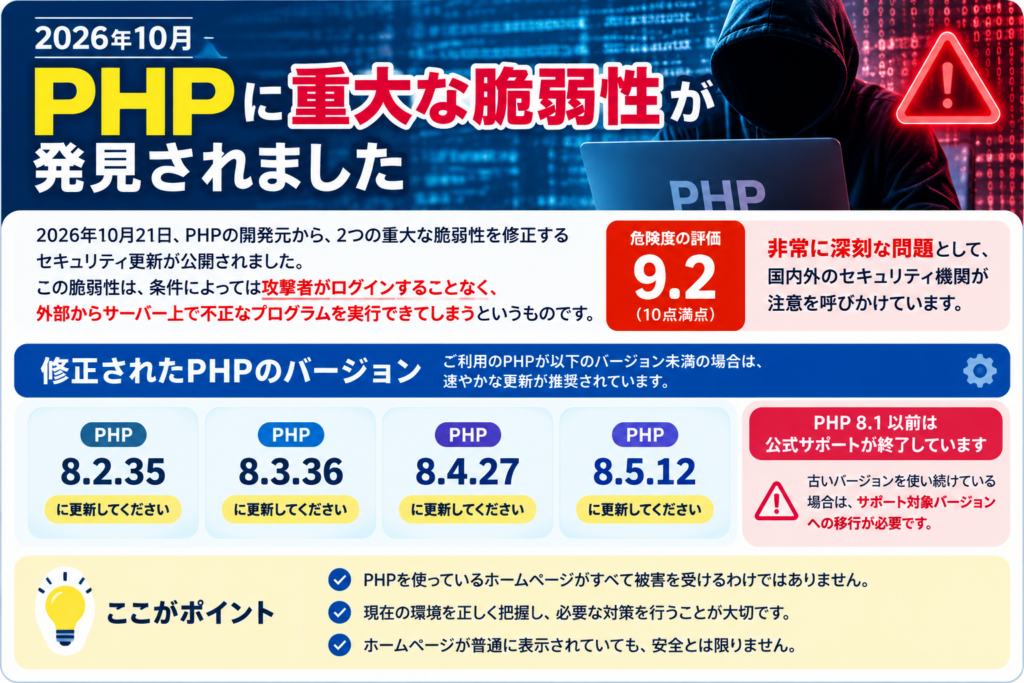
2026年10月21日、PHPの開発元は、2つの重大な脆弱性を修正するセキュリティ更新を公開しました。
今回の脆弱性は、条件によっては、攻撃者がログインすることなく、外部からサーバー上で不正なプログラムを実行できてしまうというものです。
専門用語では「リモートコード実行」と呼ばれています。
危険度を示す評価は、10点満点中「9.2」
非常に深刻な問題として、国内外のセキュリティ機関が注意を呼びかけています。
今回修正されたPHPのバージョンは、以下のとおりです。
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
これらの修正が適用されていないPHPを利用している場合、影響を受ける可能性があります。
また、PHP 8.1以前のバージョンは公式サポートが終了しています。
古い環境を使い続けている場合は、特に注意が必要です。
PHPの開発元も、速やかなアップデートを強く推奨しています。
ただし、ここで勘違いしていただきたくないことがあります。
「PHPを使っている=すでに攻撃されている」ではありません。
大切なのは、現在の環境を正しく把握し、必要な対策を行うことです。
脆弱性を放置すると、何が起こるの?
ホームページの脆弱性が悪用された場合、どのような被害が起こるのでしょうか。
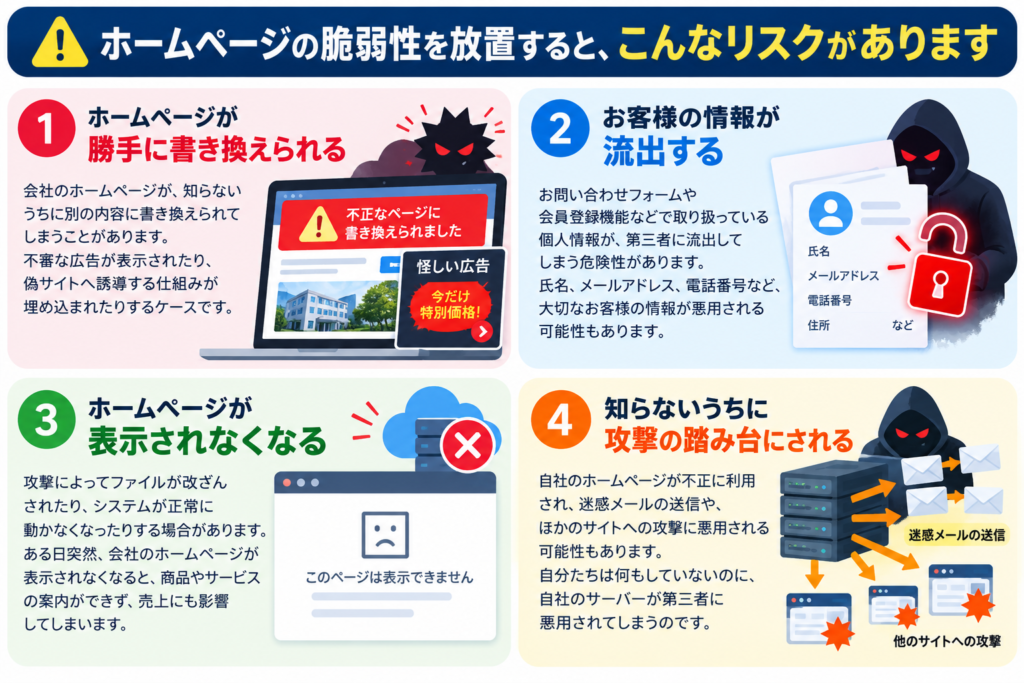
① ホームページが勝手に書き換えられる
会社のホームページが、知らないうちに別の内容に書き換えられてしまうことがあります。
例えば、会社のトップページに不審な広告が表示されたり、訪問者を偽サイトへ誘導する仕組みが埋め込まれたりするケースです。
お客様が会社のホームページを見に来ただけなのに、危険なサイトへ誘導されてしまう。
そんなことが起きれば、会社の信用にも関わります。
② お客様の情報が流出する
お問い合わせフォームや会員登録機能などで個人情報を取り扱っている場合、脆弱性を悪用されることで情報が流出する危険性があります。
氏名、メールアドレス、電話番号など、大切なお客様の情報が第三者に渡ってしまう可能性もあります。
これは単なるホームページの不具合では済まない問題です。
③ ホームページが表示されなくなる
攻撃によってファイルが改ざんされたり、システムが正常に動かなくなったりする場合があります。
ある日突然、会社のホームページが表示されなくなる。
お問い合わせも受け付けられず、商品やサービスの案内もできない。
ホームページを営業活動に活用している企業にとっては、売上にも影響しかねません。
④ 知らないうちに攻撃の踏み台にされる
自社のホームページが不正に利用され、迷惑メールの送信や、ほかのサイトへの攻撃に悪用される可能性もあります。
自分たちは何もしていないのに、自社のサーバーが第三者に悪用されてしまうのです。
こうした被害は、すぐに気づけるとは限りません。
なお、これらはWEBサイトの脆弱性が悪用された際に考えられる被害の例です。今回のPHPの脆弱性によって、すべての被害が実際に発生したという意味ではありません。
ホームページは「作って終わり」ではありません
私たちは日頃、企業や店舗、団体などのホームページ制作に携わっています。
その中で、ぜひ知っておいていただきたいことがあります。
ホームページは、完成したときがゴールではありません。
WordPressやプラグイン、PHPなどは、機能改善やセキュリティ対策のために更新が行われています。
ところが、何年も前に制作したホームページを、そのまま使い続けているケースもあります。
「今まで問題がなかったから大丈夫」
そう考えたくなる気持ちも分かります。
ですが、問題が起きていないことと、問題が起きない状態であることは別です。
また、ホームページを安全に保つには、PHPだけでなく、WordPress本体やプラグイン、サーバー、管理者アカウントなども含めて確認する必要があります。
定期的に状態を確認し、必要な更新や対策を行うことが大切なのです。
保守契約に入っていないとどうなるの?
ここは、特にお伝えしたいところです。
ホームページを制作した会社が、その後も自動的に管理してくれていると思っていませんか?
実際には、制作と保守は別の契約になっていることが少なくありません。
保守契約を結んでいない場合、制作会社が継続的な更新や監視を行う義務を負っていないこともあります。
例えば、
- WordPressやPHPが古くなっている
- プラグインに脆弱性が見つかっている
- バックアップが正常に取得できていない
- 不具合が発生しても、誰も気づかない
といった状態が続いてしまう可能性があります。
もちろん、保守契約がないからといって、必ず危険な状態になるわけではありません。
自社で適切に管理できていれば問題ありません。
ただし、「誰が、いつ、何を確認しているのか」が分からない状態は、見直す必要があります。
問題が起きてからでは遅いこともあります
例えば、ホームページが不正アクセスを受けてしまった場合。
まずは被害の状況を調査し、原因を特定しなければなりません。
そのうえで、不正なファイルの除去、データの復旧、再発防止策などが必要になります。
場合によっては、一時的にホームページを停止する判断も必要です。
また、バックアップが残っていなければ、元の状態に戻せない可能性もあります。
当然、原因調査や復旧には時間も費用もかかります。
日頃の保守管理にかかる費用と、トラブルが起きてからの復旧費用は、まったく別のものです。
もちろん、保守契約に入っていれば絶対に安全というわけではありません。
しかし、日頃から適切に管理することで、リスクを減らし、万が一の際にも早く対応できる体制を整えられます。
今すぐできることは?
難しいプログラミングの知識がなくても、まず確認できることがあります。
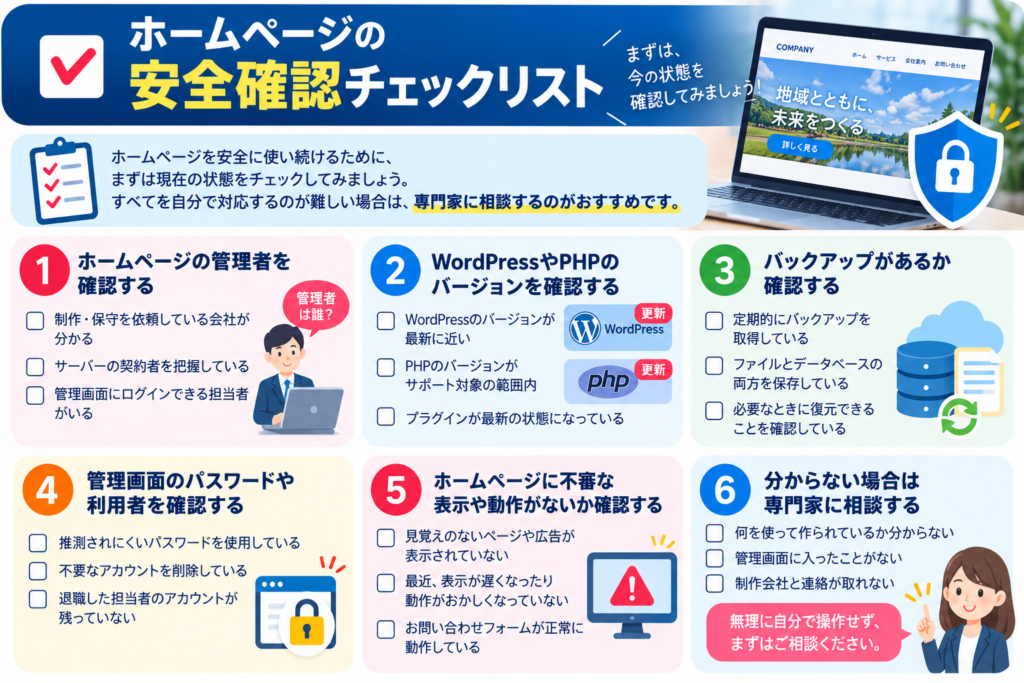
① ホームページの管理者を確認する
自社のホームページを誰が管理しているのか、制作会社に保守を依頼しているのかを確認しましょう。
サーバーの契約者や、管理画面にアクセスできる担当者も把握しておくと安心です。
② WordPressやPHPのバージョンを確認する
古いバージョンを使用していないか確認します。
WordPressの場合、管理画面の「ツール」から「サイトヘルス」を開くことで、PHPのバージョンなどを確認できる場合があります。
また、レンタルサーバーの管理画面から確認できることもあります。
ただし、古いからといって、何も考えずに更新するのはおすすめしません。
システムやプラグインとの相性によって、ホームページが正常に動かなくなることもあるためです。
今回のような重大な脆弱性では迅速な更新が重要ですが、必要なバックアップを確保し、影響を確認しながら進める必要があります。
③ バックアップがあるか確認する
万が一の際に復旧できるよう、ファイルやデータベースのバックアップが取得されているか確認しましょう。
バックアップは、取得しているだけでなく、必要なときに復元できることも重要です。
④ 管理画面のパスワードや利用者を確認する
退職した担当者のアカウントが残っていないか、簡単なパスワードを使っていないかも確認しましょう。
可能であれば、多要素認証などの対策も検討してください。
⑤ 分からなければ専門家に相談する
「そもそも何を使って作られているか分からない」
「管理画面に入ったことがない」
「制作してくれた人と連絡が取れない」
そんな場合は、無理に自分で操作する必要はありません。
まずは、現在のホームページがどのような状態なのか、専門家に確認してもらうことをおすすめします。
ランチパッドでもホームページの保守管理を承っています!
ここまで少し怖い話をしてしまいましたが、決して不安をあおりたいわけではありません。
お伝えしたいのは、
トラブルが起きてから慌てるのではなく、日頃から備えておきましょう。
ということです。
相模原市立産業会館パソコン&プログラミング教室を運営している私たちは、IT企業、ランチパッドテクノロジー&パートナー株式会社です。ホームページの制作だけでなく、公開後の保守管理についてもご相談を承っています。
例えば、
- WordPress本体やプラグインの更新
- PHPのバージョン確認・更新の相談
- バックアップの取得・管理
- 更新後の動作確認
- 不具合発生時の原因調査
- セキュリティ対策や運用方法のご提案
など、ホームページの環境やご契約内容に応じた対応をご提案しています。
また、他社で制作されたホームページについても、現在の構成や管理状況を確認したうえで、対応可能かどうかをご案内いたします。
「保守契約に入っているか分からない」
「ホームページを何年も更新していない」
「今の制作会社に相談できない」
「そもそも自社のホームページが安全なのか分からない」
そんな方も、まずはお気軽にご相談ください。
もちろん、すべてのホームページを無条件に保守できるわけではありません。システムの構成や管理権限、現在の状態などを確認し、対応範囲や費用をご案内いたします。
ホームページを作るだけでなく、その先も安心して運用できるように。
それが、私たちWEB制作会社の大切な仕事だと考えています。
最後に
ホームページは、企業の顔であり、大切な営業ツールです。
せっかく時間と費用をかけて作ったホームページが、管理不足によって使えなくなってしまうのは、とても残念なことです。
そして、万が一お客様にまで被害が及んでしまえば、失うのはホームページだけではありません。
ホームページを守ることは、会社の信用と、お客様との信頼関係を守ることでもあります。
作って終わりにしない。
安心して使い続けられるよう、定期的に状態を確認し、必要な手入れをする。
そんな当たり前のことを、改めて大切にしていただけたらと思います。
今回のPHPの脆弱性を、ぜひご自身のホームページの管理状況を見直すきっかけにしていただければ幸いです。
ホームページの保守管理についてお困りの際は、ぜひランチパッドへご相談ください。
参考情報(2026年10月22日時点)
- PHP公式サイト:2026年10月21日付セキュリティリリース
- IPA(情報処理推進機構):PHPのセキュリティリリースに関する注意喚起
- PHP公式サイト:サポート対象バージョン一覧
ランチパッドテクノロジー&パートナー株式会社
代表取締役 須田 美穂
相模原市立産業会館パソコン&プログラミング教室
教室長


コメント